


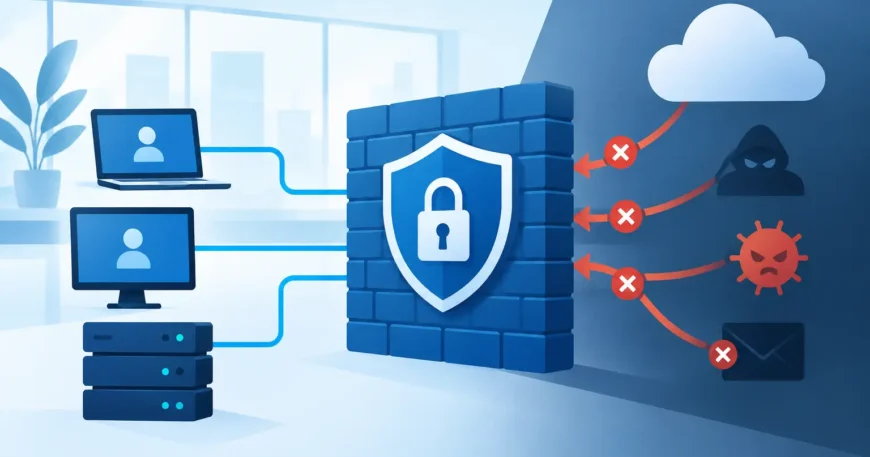
Uma invasão raramente começa com uma grande falha visível. Muitas vezes, ela entra por uma porta remota exposta, um aplicativo desatualizado, uma regra ampla demais ou um usuário que acessou um link malicioso. O firewall corporativo existe para reduzir essas brechas antes que elas interrompam a operação, exponham dados ou gerem prejuízo financeiro.
Para a empresa, firewall não é apenas um equipamento na sala de TI. É uma camada de controle que define quais conexões podem entrar, sair e circular pela rede. Quando bem configurado e monitorado, ele ajuda a manter sistemas disponíveis, proteger informações estratégicas e dar mais previsibilidade à gestão de riscos.
O que um firewall corporativo protege na prática
Um firewall corporativo analisa o tráfego entre a internet, a rede interna, servidores, dispositivos e serviços em nuvem. A partir de regras e políticas de segurança, ele permite comunicações legítimas e bloqueia comportamentos suspeitos ou não autorizados.
Isso inclui impedir tentativas de acesso externo a servidores, restringir sites e aplicativos de risco, separar a rede administrativa da rede de visitantes e controlar o acesso remoto de colaboradores. Em empresas com filiais, trabalho híbrido ou equipes externas, esse controle se torna ainda mais relevante, pois a superfície de ataque deixa de estar concentrada em um único escritório.
Os modelos atuais, frequentemente chamados de NGFW ou firewall de próxima geração, vão além do bloqueio por porta e endereço IP. Eles podem identificar aplicativos, inspecionar conteúdos, detectar tentativas de exploração de vulnerabilidades, aplicar filtros de navegação e integrar-se a ferramentas de antivírus, autenticação e monitoramento.
A tecnologia, porém, não elimina o risco sozinha. Um firewall com recursos avançados e políticas genéricas pode deixar portas abertas do mesmo jeito. A proteção depende de arquitetura, regras bem definidas, atualizações e acompanhamento contínuo.
Como escolher um firewall corporativo adequado
A escolha não deve partir apenas da marca, do preço do equipamento ou da quantidade de portas de rede. O ponto central é entender o que a operação precisa proteger e qual volume de tráfego a empresa suporta em horários críticos.
Capacidade real de desempenho
É comum olhar apenas para a velocidade nominal do firewall. Mas o desempenho muda quando funções como inspeção de tráfego criptografado, prevenção de intrusão, filtro web e análise de aplicativos são ativadas. Um equipamento que parece suficiente no papel pode se tornar um gargalo quando todas as proteções necessárias entram em funcionamento.
Avalie a quantidade de usuários simultâneos, links de internet, servidores locais, dispositivos conectados, filiais, túneis VPN e serviços em nuvem. Empresas que dependem de ERP, telefonia IP, Microsoft 365, sistemas de vendas ou atendimento não podem tratar lentidão como um efeito colateral aceitável da segurança.
Recursos de segurança que fazem diferença
Nem toda empresa precisa ativar todos os recursos disponíveis, mas alguns controles são especialmente relevantes para ambientes corporativos. Entre eles estão VPN com autenticação forte, prevenção de intrusão, controle de aplicativos, filtro de conteúdo, segmentação de rede, inspeção de tráfego criptografado e geração de logs para auditoria.
A necessidade varia conforme o setor. Uma clínica precisa proteger informações sensíveis de pacientes e manter sistemas disponíveis. Uma indústria precisa separar ambientes administrativos e operacionais. Um escritório com equipe comercial externa precisa controlar acessos remotos sem transformar a rotina dos usuários em um processo lento e confuso.
Licenciamento, suporte e renovação
Muitos recursos de proteção dependem de licenças atualizadas. Sem elas, o firewall pode continuar funcionando como equipamento de rede, mas perde acesso a assinaturas de ameaças, classificação de sites, atualizações e serviços de inteligência de segurança.
Esse é um ponto que precisa entrar no orçamento desde o início. Comprar um appliance sem prever renovação, suporte especializado e gestão é uma economia que pode sair cara. O custo relevante é o da proteção mantida ao longo do tempo, não apenas o da aquisição inicial.
Implantação de firewall corporativo sem parar a empresa
A implantação precisa ser planejada para proteger sem comprometer sistemas críticos. O primeiro passo é mapear o ambiente: links, equipamentos, servidores, aplicações, acessos externos, integrações com fornecedores e fluxos que não podem sofrer indisponibilidade.
Depois, é necessário definir políticas por necessidade de negócio. Em vez de liberar uma faixa ampla de acessos porque “sempre funcionou assim”, a orientação é liberar somente o necessário, para os usuários, serviços e horários aplicáveis. Esse princípio reduz a exposição e facilita investigar incidentes.
A segmentação merece atenção especial. Uma rede única para computadores administrativos, câmeras, Wi-Fi de visitantes, impressoras e servidores aumenta o impacto de qualquer invasão. Ao separar esses ambientes em redes distintas e controlar a comunicação entre elas, a empresa limita a movimentação de uma ameaça dentro da infraestrutura.
A troca ou instalação do firewall também deve considerar uma janela de mudança, plano de retorno e testes prévios. É preciso validar VPN, e-mail, sistemas de gestão, telefonia, aplicativos em nuvem, impressoras e integrações específicas. Uma regra mal configurada pode bloquear um serviço essencial ou, no sentido oposto, permitir um acesso que deveria estar protegido.
Gestão contínua é o que transforma equipamento em proteção
Depois da implantação, o trabalho não termina. Regras temporárias tendem a se tornar permanentes, usuários mudam de função, novos aplicativos entram na operação e fornecedores solicitam acessos. Sem revisão, o ambiente acumula exceções e perde controle.
A gestão de firewall inclui acompanhar alertas, analisar logs, atualizar firmware, renovar assinaturas, revisar regras, ajustar políticas de navegação e responder a eventos suspeitos. Também envolve documentar alterações, manter cópias de configuração e testar o procedimento de recuperação em caso de falha do equipamento.
Monitoramento 24/7 é especialmente valioso para empresas que operam fora do horário comercial ou dependem de sistemas críticos. Uma queda de link, aumento incomum de tráfego, tentativa repetida de acesso ou falha em um túnel VPN pode exigir ação antes de se transformar em indisponibilidade para toda a equipe.
A Externa Network atua nesse modelo de gestão, combinando monitoramento, suporte técnico e segurança para que o firewall faça parte de uma estratégia maior de continuidade operacional, backup, hardening e resposta a incidentes.
Erros que enfraquecem a segurança da rede
Algumas falhas aparecem com frequência em empresas de todos os portes. A primeira é manter regras “any to any”, que liberam tráfego amplo entre origens e destinos. Elas podem resolver uma demanda rápida, mas tornam a rede muito mais difícil de proteger e auditar.
Outro erro é tratar VPN como simples acesso por senha. Credenciais vazadas são comuns em ataques corporativos. Sempre que possível, o acesso remoto deve usar autenticação multifator, perfis de permissão e registro de atividades. Um colaborador não precisa enxergar toda a rede para realizar sua função.
Também é arriscado ignorar atualizações do próprio firewall. Vulnerabilidades em equipamentos de borda são alvo recorrente porque, quando exploradas, podem dar ao invasor uma posição privilegiada dentro da empresa. Atualizar exige planejamento, mas adiar indefinidamente aumenta a exposição.
Por fim, não adianta bloquear ameaças na entrada e deixar os dados sem proteção em outras camadas. Firewall, antivírus gerenciado, backup corporativo testado, políticas de acesso, treinamento de usuários e plano de disaster recovery trabalham juntos. Se uma camada falhar, as demais reduzem a chance de uma falha virar uma crise.
Quando revisar a estrutura de segurança
Uma revisão é recomendada após crescimento da equipe, abertura de filial, adoção de trabalho híbrido, migração para nuvem, implantação de novos sistemas ou ocorrência de incidentes. Também vale revisar a arquitetura quando a internet está lenta sem motivo claro, a VPN cai com frequência ou as regras atuais são conhecidas apenas por uma pessoa.
O firewall corporativo deve acompanhar o ritmo do negócio. Se a empresa cresce, integra novas ferramentas e amplia os pontos de acesso, a proteção precisa evoluir na mesma direção. Segurança bem gerida não trava a operação. Ela cria as condições para que a empresa trabalhe, atenda clientes e cresça com menos interrupções.

